Domain projektkommunikation24.de kaufen?
Wir ziehen mit dem Projekt
projektkommunikation24.de um.
Sind Sie am Kauf der Domain
projektkommunikation24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain projektkommunikation24.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
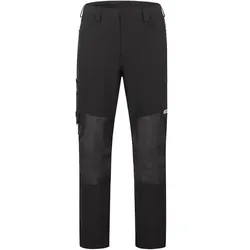
Stretch Bundhose UV-Schutz - 24 - schwarzAllrounder für Bau, Handwerk, Industrie und Logistik Die Stretch Bundhosen „TOLOSA, VILLABONA und ALEGIA" mit UV-Schutz von elysee® ist ein praktischer Begleiter für fast alle Arbeitsbereiche. Gefertigt ist die Arbeitshose aus einem geschmeidigen Polyester-4-Wege-Stretch-Gewebe, welches durch sein geringes Materialgewicht von nur ca. 210 g/m2 besonders an warmen Arbeitstagen angenehm auf der Haut liegt. Dabei trocknet der Stoff schnell und nimmt Feuchtigkeit effektiv von der Haut auf. Um gleichzeitig die Langlebigkeit zu erhöhen sind besonders beanspruchte Bereiche an den Taschen und den Knien mit robusten Oxford-Besätzen verstärkt. Schmutzanfällige Bereiche sind dabei in einem gedeckten Schwarz gehalten. Dank des Lichtschutzfaktors von 40+ gemäß der EN 13758-2 eignet sich die Jacke perfekt für Arbeiten unter freiem Himmel. Der Schnitt ist modern und lässt Ihnen dank den ergonomisch geformten Beinen viel Bewegungsfreiheit. Um dabei sicher zu sitzen ist der Bund mit extra breiten Gürtelschlaufen ausgestattet. Verschlossen wird die Stretchhose von elysee® über einen abgedeckten Jeansknopf, sowie einen Reißverschluss im Hosenschlitz. An den Knien sind zudem lange Belüftungsreißverschlüsse eingesetzt, welche für optimale Luftzirkulation sorgen. Gleichzeitig lassen sich die verstärkten Beinabschlüsse einfach über Druckknöpfe in der Weite verstellen, um z.B. in Gummistiefeln nicht zu verrutschen. Besonderheiten Hochflexibler 4-Wege-Stretch Moderner, bequemer Schnitt Belüftungsreißverschlüsse an den Knien Praktische Taschenkombinationen Lichtschutzfaktor 40+ Spezifikationen Obermaterial: 100% Polyester, 4-Wege-Stretch – ca. 210 g/m2 Verstärkung: 100% Polyester, Oxford Normen: EN 13758-2 – UPF 40+ Taschen: 2 seitliche Einschubtaschen 2 Gesäßtaschen mit Reißverschlüssen 1 Oberschenkeltasche mit Reißverschluss, links 1 Zollstocktasche mit Werkzeugfächern und Hammerhalter, rechts Modelle: 21831 – Stretch-Bundhose „TOLOSA" – schwarz 21832 – Stretch-Bundhose „VILLABONA" – marine/schwarz 21833 – Stretch-Bundhose „ALEGIA" – grau/schwarz43,77 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Projekt C1 neu. Lehrerbuch mit Audios onlineProjekt C1 neu. Lehrerbuch mit Audios online , 10 Modelltests zur Vorbereitung auf das Goethe-Zertifikat C1 , Halterungen & Klemmen > Fußsteuerung, Pedale & Fußauflagen , Erscheinungsjahr: 20231013, Produktform: Kartoniert, Keyword: Deutsch als Fremdsprache (DaF/DaZ);Erwachsene;Jugendliche ab 16;Prüfungsvorbereitung;Sprachen unterrichten;Universität;junge Erwachsene;Übungsmat., Fachschema: Deutsch als Fremdsprache / Grammatik, Rechtschreibung~Deutsch als Fremdsprache / Grundwissen, Vokabeltrainer, Wortschatz~Deutsch als Fremdsprache / Lehrermaterial, Fachkategorie: Fremdsprachenerwerb, Fremdsprachendidaktik: zweite oder zusätzliche Sprachen, Bildungszweck: Für die Erwachsenenbildung (Deutschland), Altersempfehlung / Lesealter: 23, Genaues Alter: ERW, Warengruppe: HC/Schulbücher/VHS/Erwachsenenbildung, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen, Schulform: ERW, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hueber Verlag GmbH, Verlag: Hueber Verlag GmbH, Verlag: Hueber Verlag GmbH & Co. KG, Länge: 277, Breite: 209, Höhe: 15, Gewicht: 664, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen,42,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pijl, Jacques: Strategie = UmsetzungStrategie = Umsetzung , Strategien mit Stärke, Schnelligkeit und Beweglichkeit umsetzen , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20240124, Autoren: Pijl, Jacques, Übersetzung: Fritz, Jana~Radonic, Britta, Seitenzahl/Blattzahl: 347, Keyword: Changemanagement; Führung; Innovation; Strategie; Strategieumsetzung; digitalisierte Wirtschaft, Fachschema: Change Management~Management / Change Management~Veränderungsmanagement~Wandel (Management)~Unternehmensstrategie~Business / Management~Management~Management / Strategisches Management~Strategisches Management~Unternehmensstrategie / Strategisches Management~Entrepreneurship~Führung / Mitarbeiterführung~Mitarbeiterführung, Fachkategorie: Strategisches Management~Unternehmensführung, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 228, Breite: 168, Höhe: 20, Gewicht: 570, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Ist eine verschlüsselte Festplatte sicher vor Ransomware?
Eine verschlüsselte Festplatte allein bietet keinen vollständigen Schutz vor Ransomware. Ransomware kann immer noch auf die verschlüsselte Festplatte zugreifen und die Dateien verschlüsseln, sobald sie entschlüsselt und geöffnet werden. Es ist wichtig, zusätzliche Sicherheitsmaßnahmen wie regelmäßige Backups und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mini Doppel-Schutz 24 MLProdukteigenschaften: aronal und elmex Doppel-Schutz Der medizinische Doppel-Schutz für Zahnfleisch und Zähne Für einen frischen und geschützten Start in den Tag ist aronal ideal. Die Zahnpasta mit Zink kräftigt und schützt das Zahnfleisch. elmex mit Aminfluorid remineralisiert und stärkt über Nacht die Zähne, um diese widerstandsfähiger gegen Karies zu machen. Produktvorteile: elmex mit hochwirksamen Aminfluorid. aronal stärkt und schützt das Zahnfleisch. Klinisch nachgewiesene Wirksamkeit. aronal mit Zink. aronal gibt einen frischen Atem für den Tag. elmex remineralisiert und stärkt den Zahnschmelz über Nacht. Ingredients: Sorbitol: Trägt zur Auflösung der Inhaltsstoff bei und hält das Produkt weich, indem es die Austrocknung oder Verfestigung verhindert. Hydrated Silica: Hilft, die Zähne zu reinigen und zu polieren. Glycerin: Trägt zur Lösung der Inhaltsstoffe bei und hält das Produkt geschmeidig, indem es seine Austrocknung oder Verfestigung verhindert. PEG-12: Verhindert, dass sich Flüssigkeiten voneinander trennen. Tetrapotassium Pyrophosphate: Trägt zum Schutz gegen Verfärbungen bei. Zinc Citrate: Trägt zur Vorbeugung von Zahnfleischentzündungen sowie zur Reduzierung von Plaque und schlechtem Atem bei. PVM/MA Copolymer: Trägt dazu bei, dass aktive Inhaltsstoffe auf den Zähnen und auf dem Zahnfleisch verbleiben. Sodium Lauryl Sulfate: Schaumbildner zur Unterstützung der Entfernung von Speiseresten. Aroma*: Erfrischt den Atem und verbessert den Produktgeschmack. Potassium Hydroxide: Dient zur Einstellung des pH-Werts des Produkts. Cellulose Gum: Verdickungs- oder Stabilisierungsmittel, um die Konsistenz der Zahnpasta zu gewährleisten. Potassium Nitrate: Trägt zur Vorbeugung von Zahnüberempfindlichkeit bei. Sodium Fluoride: Aktiver Inhaltsstoff zur Vorbeugung von Karies. Sodium Saccharin: Ein zuckerfreies Süßungsmittel für einen verbesserten Produktgeschmack. Xanthan Gum: Verdickungs- oder Stabilisierungsmittel, um die Konsistenz des Produktes zu gewährleisten. Limonene: Ätherisches Öl als Geschmackskomponente. Hydrated Silica: Hilft, die Zähne zu reinigen und zu polieren. Sorbitol: Trägt zur Auflösung der Inhaltsstoff bei und hält das Produkt weich, indem es die Austrocknung oder Verfestigung verhindert. Hydroxyethylcellulose: Verdickungs- oder Stabilisierungsmittel, um die Konsistenz der Zahnpasta zu gewährleisten. Olaflur: Aktiver Inhaltsstoff zur Vorbeugung von Karies und zur Reduzierung der Plaquebildung. Aroma*: Erfrischt den Atem und verbessert den Produktgeschmack. Saccharin: Ein zuckerfreies Süßungsmittel für einen verbesserten Produktgeschmack. Limonene: Ätherisches Öl als Geschmackskomponente. CI 77891: Zur Färbung eines Produkts. Contains: Sodium Fluoride Total Fluoride content: 1450 ppm. * Aroma(>100 PPM): Aronal: Anethole, Eucalyptus Globulus Leaf Oil, Limonene, Menthol. Elmex: Anethole, Carvone, Eucalyptol, Limonene, Mentha Arvensis Extract, Mentha Piperita (Peppermint) Oil, Mentha Viridis (Spearmint) Leaf Oil, Menthol. Quelle: www.elmex.de Stand: 02/20232,31 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Stretch Bundhose UV-Schutz - 24 - schwarzAllrounder für Bau, Handwerk, Industrie und Logistik Die Stretch Bundhosen „TOLOSA, VILLABONA und ALEGIA" mit UV-Schutz von elysee® ist ein praktischer Begleiter für fast alle Arbeitsbereiche. Gefertigt ist die Arbeitshose aus einem geschmeidigen Polyester-4-Wege-Stretch-Gewebe, welches durch sein geringes Materialgewicht von nur ca. 210 g/m2 besonders an warmen Arbeitstagen angenehm auf der Haut liegt. Dabei trocknet der Stoff schnell und nimmt Feuchtigkeit effektiv von der Haut auf. Um gleichzeitig die Langlebigkeit zu erhöhen sind besonders beanspruchte Bereiche an den Taschen und den Knien mit robusten Oxford-Besätzen verstärkt. Schmutzanfällige Bereiche sind dabei in einem gedeckten Schwarz gehalten. Dank des Lichtschutzfaktors von 40+ gemäß der EN 13758-2 eignet sich die Jacke perfekt für Arbeiten unter freiem Himmel. Der Schnitt ist modern und lässt Ihnen dank den ergonomisch geformten Beinen viel Bewegungsfreiheit. Um dabei sicher zu sitzen ist der Bund mit extra breiten Gürtelschlaufen ausgestattet. Verschlossen wird die Stretchhose von elysee® über einen abgedeckten Jeansknopf, sowie einen Reißverschluss im Hosenschlitz. An den Knien sind zudem lange Belüftungsreißverschlüsse eingesetzt, welche für optimale Luftzirkulation sorgen. Gleichzeitig lassen sich die verstärkten Beinabschlüsse einfach über Druckknöpfe in der Weite verstellen, um z.B. in Gummistiefeln nicht zu verrutschen. Besonderheiten Hochflexibler 4-Wege-Stretch Moderner, bequemer Schnitt Belüftungsreißverschlüsse an den Knien Praktische Taschenkombinationen Lichtschutzfaktor 40+ Spezifikationen Obermaterial: 100% Polyester, 4-Wege-Stretch – ca. 210 g/m2 Verstärkung: 100% Polyester, Oxford Normen: EN 13758-2 – UPF 40+ Taschen: 2 seitliche Einschubtaschen 2 Gesäßtaschen mit Reißverschlüssen 1 Oberschenkeltasche mit Reißverschluss, links 1 Zollstocktasche mit Werkzeugfächern und Hammerhalter, rechts Modelle: 21831 – Stretch-Bundhose „TOLOSA" – schwarz 21832 – Stretch-Bundhose „VILLABONA" – marine/schwarz 21833 – Stretch-Bundhose „ALEGIA" – grau/schwarz43,77 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Projekt C1 neu. Lehrerbuch mit Audios onlineProjekt C1 neu. Lehrerbuch mit Audios online , 10 Modelltests zur Vorbereitung auf das Goethe-Zertifikat C1 , Halterungen & Klemmen > Fußsteuerung, Pedale & Fußauflagen , Erscheinungsjahr: 20231013, Produktform: Kartoniert, Keyword: Deutsch als Fremdsprache (DaF/DaZ);Erwachsene;Jugendliche ab 16;Prüfungsvorbereitung;Sprachen unterrichten;Universität;junge Erwachsene;Übungsmat., Fachschema: Deutsch als Fremdsprache / Grammatik, Rechtschreibung~Deutsch als Fremdsprache / Grundwissen, Vokabeltrainer, Wortschatz~Deutsch als Fremdsprache / Lehrermaterial, Fachkategorie: Fremdsprachenerwerb, Fremdsprachendidaktik: zweite oder zusätzliche Sprachen, Bildungszweck: Für die Erwachsenenbildung (Deutschland), Altersempfehlung / Lesealter: 23, Genaues Alter: ERW, Warengruppe: HC/Schulbücher/VHS/Erwachsenenbildung, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen, Schulform: ERW, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hueber Verlag GmbH, Verlag: Hueber Verlag GmbH, Verlag: Hueber Verlag GmbH & Co. KG, Länge: 277, Breite: 209, Höhe: 15, Gewicht: 664, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen,42,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
Pijl, Jacques: Strategie = UmsetzungStrategie = Umsetzung , Strategien mit Stärke, Schnelligkeit und Beweglichkeit umsetzen , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20240124, Autoren: Pijl, Jacques, Übersetzung: Fritz, Jana~Radonic, Britta, Seitenzahl/Blattzahl: 347, Keyword: Changemanagement; Führung; Innovation; Strategie; Strategieumsetzung; digitalisierte Wirtschaft, Fachschema: Change Management~Management / Change Management~Veränderungsmanagement~Wandel (Management)~Unternehmensstrategie~Business / Management~Management~Management / Strategisches Management~Strategisches Management~Unternehmensstrategie / Strategisches Management~Entrepreneurship~Führung / Mitarbeiterführung~Mitarbeiterführung, Fachkategorie: Strategisches Management~Unternehmensführung, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 228, Breite: 168, Höhe: 20, Gewicht: 570, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Ist eine verschlüsselte Festplatte sicher vor Ransomware?
Eine verschlüsselte Festplatte allein bietet keinen vollständigen Schutz vor Ransomware. Ransomware kann immer noch auf die verschlüsselte Festplatte zugreifen und die Dateien verschlüsseln, sobald sie entschlüsselt und geöffnet werden. Es ist wichtig, zusätzliche Sicherheitsmaßnahmen wie regelmäßige Backups und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.